라자루스, 국내 정상 웹사이트 악성코드 거점 악용 가능성
게시2026년 11월 1일 11:34
newming AI
AI가 1개의 뉴스를 요약했어요.
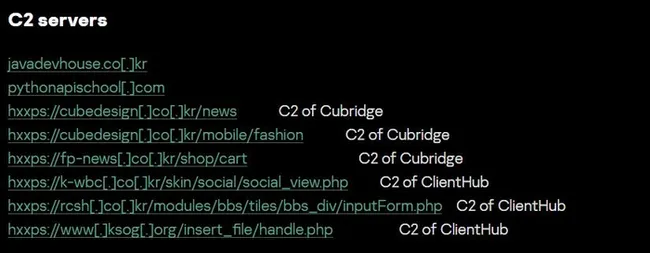
2026년 11월 1일 북한 연계 해킹조직 라자루스가 국내 기업을 겨냥한 사이버 공격에서 산부인과학회 등 국내 정상 웹사이트를 악성코드 통신 거점으로 활용했을 가능성이 제기됐다. 카스퍼스키 보고서의 침해지표에 산부인과학회 홈페이지 하위 주소와 언론사, 건설사, 인테리어 업체 웹사이트 주소가 포함됐다. 다만 해당 사이트가 어떻게 악용됐는지, 개인정보가 유출됐는지는 확인되지 않았다.
카스퍼스키는 라자루스의 공격 작전 '플래시홀'을 국내 기업 대상 사이버 첩보 작전으로 분석했다. 산부인과학회 홈페이지 주소는 악성코드의 명령제어(C2) 주소로 쓰였으며, 연구진은 2025년 7월부터 소프트웨어·건설·유선통신장비 분야 최소 3개 조직이 영향을 받은 것으로 파악했다. 연구진은 이니세이프 크로스웹 EX가 악성코드 감염 과정에서 악용됐을 가능성이 크다고 봤다.
카스퍼스키는 플래시홀이 싱크홀 작전과 이어지는 대규모 공격 캐스케이드홀의 일부라고 규정했다. 한국 소프트웨어를 경로로 악성코드를 전달하는 구조여서 국내 웹서비스의 보안 점검 필요성이 커질 전망이다.
- 북한해킹 거점에 ‘대한산부인과학회’가?…보안인증 SW가 감염 퍼뜨려