PHP 취약점 악용 공격 정황, 北 연계 의혹
수정2026년 10월 24일 11:28
게시2026년 10월 24일 10:18
newming AI
AI가 4개의 뉴스를 요약했어요.
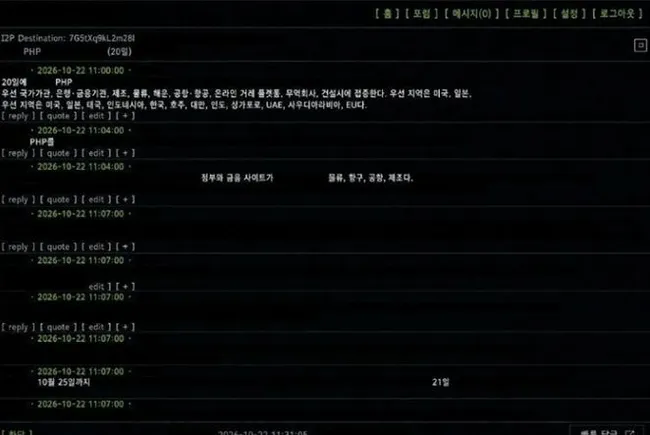
전 세계 웹 서버에서 널리 쓰이는 PHP의 고위험 취약점 'PHP2Shell'을 악용한 대규모 사이버 공격 준비 정황이 포착됐다. 정부기관과 금융회사를 최우선 표적으로 삼았으며 제조업, 물류, 항공 등 다수 산업군도 공격 대상에 포함됐다.
싱가포르 보안기업 사이퍼마는 익명 네트워크 'I2P'에서 한국어 사용 조직원들이 AI까지 활용해 공격을 모의한 정황을 확인했다. 이 캠페인을 '2026년 6월 민준'으로 명명하고 북한 해킹조직 라자루스와의 연계 가능성을 제기했으나 신뢰도는 '중간' 수준에 그쳤다.
직접적인 물증이 아직 확보되지 않아 북한 조직으로 단정하기는 이르다는 평가가 나온다. PHP 개발팀은 긴급 업데이트를 배포했고 과학기술정보통신부와 한국인터넷진흥원은 '주의' 경보를 발령하며 대응에 나섰다.
- 한국 정부·은행 노리나…북한 해킹조직 라자루스, 사이버 공격 준비 정황
- 北 해킹조직, 세계 금융·정부 사이버 공격 준비...한국도 표적
- PHP 취약점 노린 사이버 공격 준비 정황…북 해킹조직 라자루스와 연계?